Реліз 2609: апаратні гаманці Ledger і додатковий захист BitHide
 8
Ласкаво просимо до релізу 2609! У цьому оновленні ми додали підтримку апаратних гаманців Ledger і нові механізми захисту BitHide на рівні сервера. Також покращили роботу з Proxy-платежами та гаманцем і додали автоматичну передачу результатів AML-перевірок.
Тепер у BitHide ви можете:
- Працювати з апаратними гаманцями Ledger, зберігаючи seed-фразу та приватні ключі на фізичному пристрої. Адреси й баланси можна переглядати в BitHide без постійного підключення Ledger, а для надсилання коштів користувач підтверджує операцію, після чого транзакція підписується на пристрої.
- Використовувати нові механізми захисту BitHide на рівні сервера: перевірку цілісності компонентів перед запуском і захист процесу за допомогою AppArmor.
- Спростити щоденну роботу в BitHide: автоматично отримувати результати AML-перевірок через колбек, працювати з Proxy-платежами відповідно до прав доступу до гаманців і швидше виконувати основні дії з криптоадресами.
Інтеграція з апаратними гаманцями Ledger
BitHide тепер підтримує апаратні гаманці Ledger. Ledger-гаманець можна додати до BitHide і працювати з його адресами та балансами через інтерфейс застосунку, водночас seed-фраза й приватні ключі залишаються на пристрої та не передаються до BitHide.
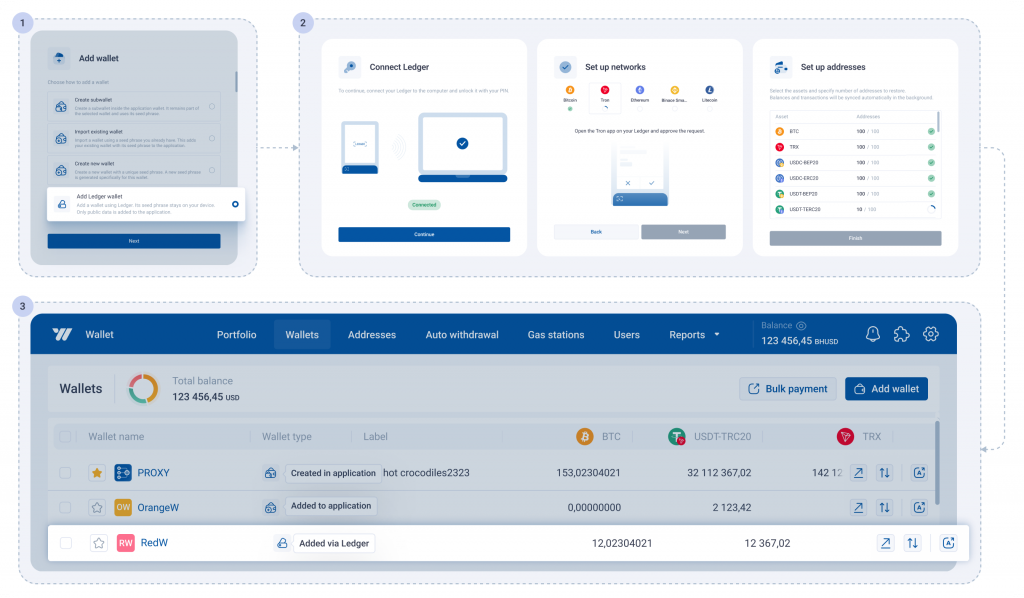
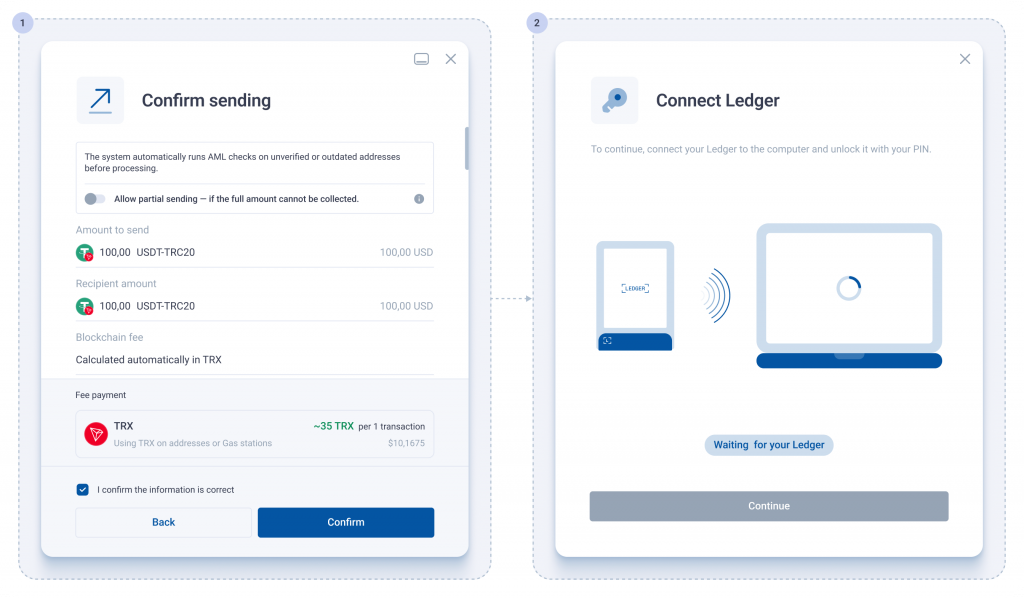
Під час підключення підтримуваної мережі Ledger передає BitHide лише публічні дані, необхідні для створення адрес. Після цього нові адреси можна створювати та синхронізувати без повторного підключення пристрою. Ledger знову знадобиться лише під час надсилання коштів: BitHide формує транзакцію, користувач підтверджує її на пристрої, після чого Ledger підписує транзакцію.
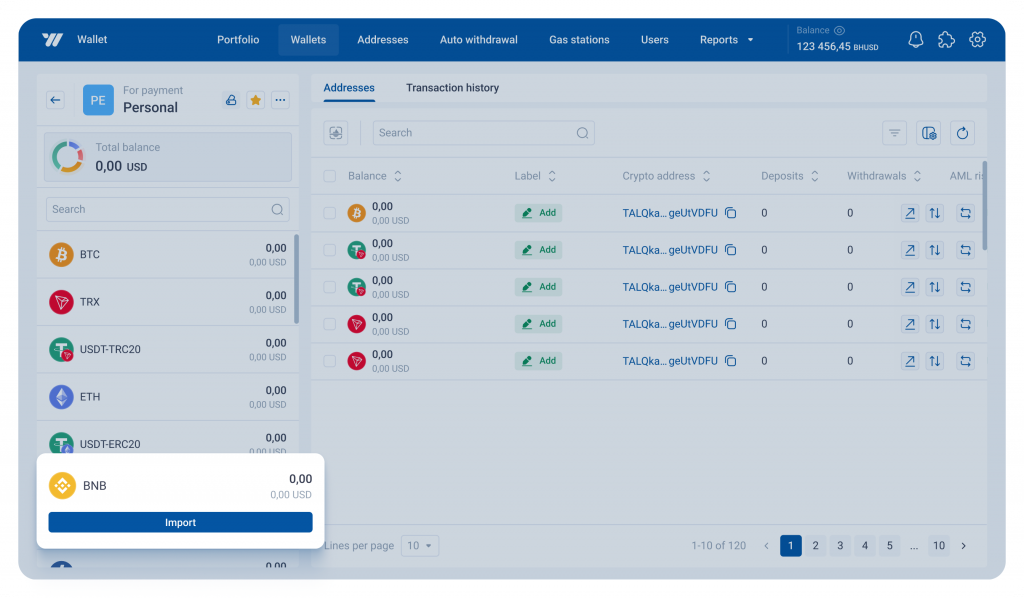
Підтримуються Bitcoin, Litecoin, Tron, Ethereum і Binance Smart Chain. Під час додавання Ledger-гаманця можна підключити лише потрібні мережі, а інші з підтримуваних додати пізніше без повторного додавання гаманця.
Бізнес-цінність
- Зниження ризику компрометації приватних ключів. Seed-фраза й приватні ключі залишаються на Ledger і не передаються до BitHide. Транзакція підписується на пристрої лише після підтвердження користувачем.
- Зручність без відмови від апаратного захисту. Адреси можна створювати й синхронізувати, а баланси переглядати без постійного підключення до Ledger. Пристрій знову знадобиться лише під час надсилання коштів.
- Гнучка робота з кількома мережами. Підтримувані мережі можна додавати поступово до одного Ledger-гаманця без повторного додавання самого гаманця.
Комплексне посилення захисту BitHide
У цьому релізі ми додали два взаємодоповнювальні механізми захисту BitHide на рівні сервера: перевірку цілісності компонентів перед запуском і додатковий захист запущеного процесу за допомогою AppArmor.
Бізнес-цінність
- Контроль цілісності BitHide перед запуском. Перевірка цифрових підписів не дозволяє запустити BitHide, якщо його виконувані файли, модулі або плагіни було змінено чи підмінено.
- Додатковий захист BitHide під час роботи. AppArmor обмежує доступ сторонніх процесів до BitHide, а також доступ самого BitHide до ресурсів сервера лише тими ресурсами, які необхідні для штатної роботи.
Перевірка цілісності файлів під час запуску
Файли BitHide підписуються цифровим підписом під час підготовки релізу. Під час кожного запуску BitHide перевіряє підписи виконуваних файлів, модулів і плагінів та починає роботу лише після підтвердження їхньої цілісності.
Якщо файл було змінено чи підмінено або його підпис неможливо перевірити, BitHide не запускається. Усі файли, що не пройшли перевірку, фіксуються в alert log, щоб адміністратор міг визначити причину блокування запуску.
Додатковий захист процесу за допомогою AppArmor
У нових розгортаннях BitHide використовується додатковий захист на рівні операційної системи за допомогою AppArmor. Під час розгортання система автоматично перевіряє наявність AppArmor на Linux-сервері, за потреби встановлює його та активує захисний профіль BitHide.
Профіль дозволяє BitHide доступ лише до ресурсів, необхідних для штатної роботи, і блокує несанкціоновану взаємодію з боку інших процесів, зокрема доступ через ptrace та недозволені сигнали. Це обмежує можливості стороннього процесу втручатися в роботу BitHide або отримувати доступ до його пам’яті.
Ці обмеження застосовуються лише до BitHide та не змінюють політики роботи інших процесів на сервері.
Розмежування доступу до Proxy-платежів за гаманцями
Робота з Proxy-платежами тепер враховує права користувачів на доступ до гаманців. У вкладці Proxy-платежі відображаються лише доступні користувачеві гаманці-джерела платежу, а платежі можна шукати й фільтрувати за цими гаманцями.
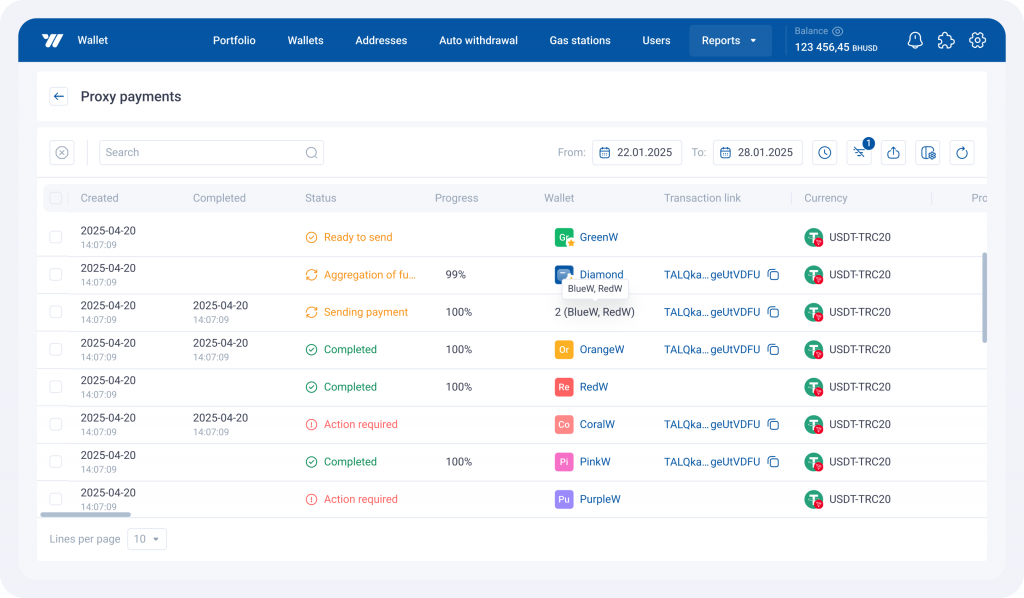
Під час перегляду транзакцій агрегації для Proxy-платежу BitHide враховує права доступу користувача: транзакції агрегації відображаються лише для доступних йому гаманців разом із фінальною транзакцією платежу. Транзакції недоступних гаманців та інших Proxy-платежів не відображаються.
Бізнес-цінність
- Конфіденційність фінансових даних. Розмежування доступу за гаманцями не дозволяє користувачеві переглядати транзакції агрегації для гаманців, до яких він не має доступу.
- Швидший аналіз руху коштів за Proxy-платежем. Доступні транзакції агрегації та фінальна транзакція вибраного платежу відображаються разом, тому їх не потрібно вручну зіставляти між гаманцями.
- Простіша робота з великою кількістю Proxy-платежів. Гаманці-джерела відображаються безпосередньо в Proxy-платежах і можуть використовуватися для пошуку та фільтрації потрібних платежів.
Автоматична передача результатів AML-перевірок
BitHide тепер автоматично передає результати завершених AML-перевірок через колбек на налаштовану адресу клієнта. Механізм працює як для автоматичних перевірок депозитів, так і для перевірок, ініційованих через API.
Колбек містить статус перевірки, оцінку ризику, виявлені ризик-фактори та інші дані, необхідні для подальшої обробки. Для передавання результатів використовується наявний механізм колбеків із контролем цілісності та доставки.
Бізнес-цінність
- Менше ручного контролю AML-перевірок. Результати автоматично надходять до внутрішніх систем клієнта після завершення перевірки, тому їх не потрібно регулярно запитувати через API.
- Простіше використовувати результати AML у внутрішніх процесах. Дані перевірки передаються через колбек у структурованому форматі та можуть автоматично використовуватися для моніторингу, аналітики й інших внутрішніх процесів.
- Нижчий ризик втрати або повторної обробки результатів. Якщо налаштована адреса тимчасово недоступна, BitHide повторює спроби доставки. Успішно доставлений результат повторно не надсилається.
Покращення роботи з гаманцем
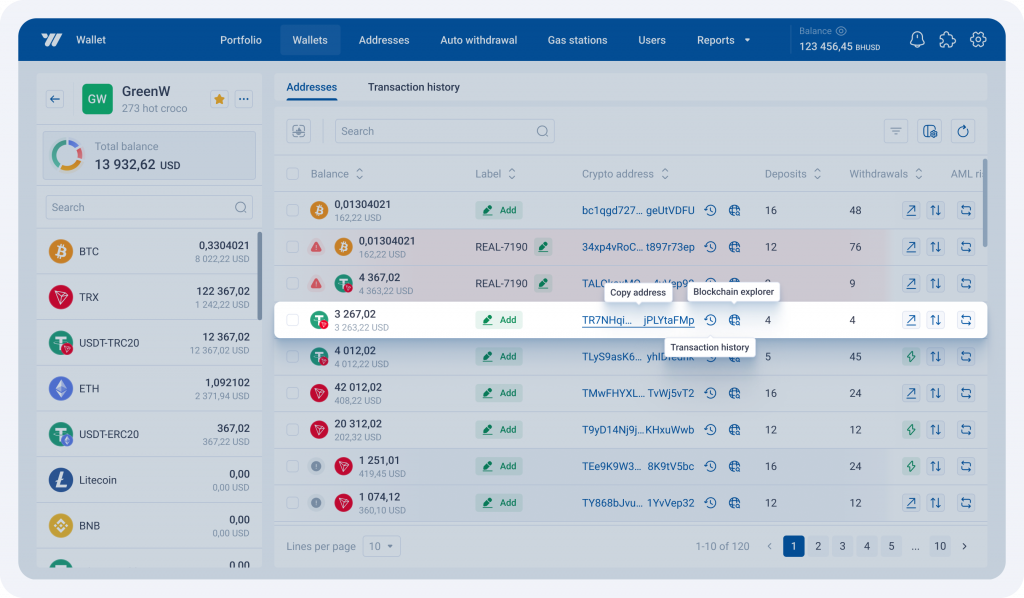
Основні дії з криптоадресою тепер доступні безпосередньо в рядку адреси у списку гаманця. Натисніть адресу, щоб скопіювати її, або скористайтеся кнопками поруч, щоб відкрити Історію транзакцій чи перейти до зовнішнього blockchain explorer. Під час переходу до Історії транзакцій BitHide автоматично підставляє вибрану адресу та застосовує відповідний фільтр.
Швидке копіювання також доступне для Proxy-адреси в деталях Proxy-платежу. Повну адресу можна переглянути при наведенні та скопіювати безпосередньо з вікна платежу.
Бізнес-цінність
- Швидша перевірка операцій за конкретною адресою. Історія транзакцій відкривається з уже застосованим фільтром за вибраною адресою, тому її не потрібно копіювати вручну та окремо налаштовувати пошук.
- Зручніша робота з криптоадресами. Основні дії доступні безпосередньо поруч з адресою, тому для копіювання та перевірки потрібно менше кроків.
Важливо: міграція на порт 443
Починаючи з наступного оновлення BitHide, зовнішні підключення через порти, відмінні від 443, більше не підтримуватимуться. Щоб міграція пройшла без зайвих складнощів, рекомендуємо заздалегідь перевести наявні інтеграції на стандартний HTTPS-порт 443.
Якщо вам знадобиться допомога з міграцією, зверніться до служби підтримки BitHide.
Дякуємо, що обираєте BitHide.
До зустрічі в нових оновленнях!


